ความปลอดภัย · PHP
PHP2Shell (CVE-2026-109618 และ CVE-2026-109619): ช่องโหว่ PHP ร้ายแรงและสิ่งที่เจ้าของเว็บ WordPress ต้องรู้
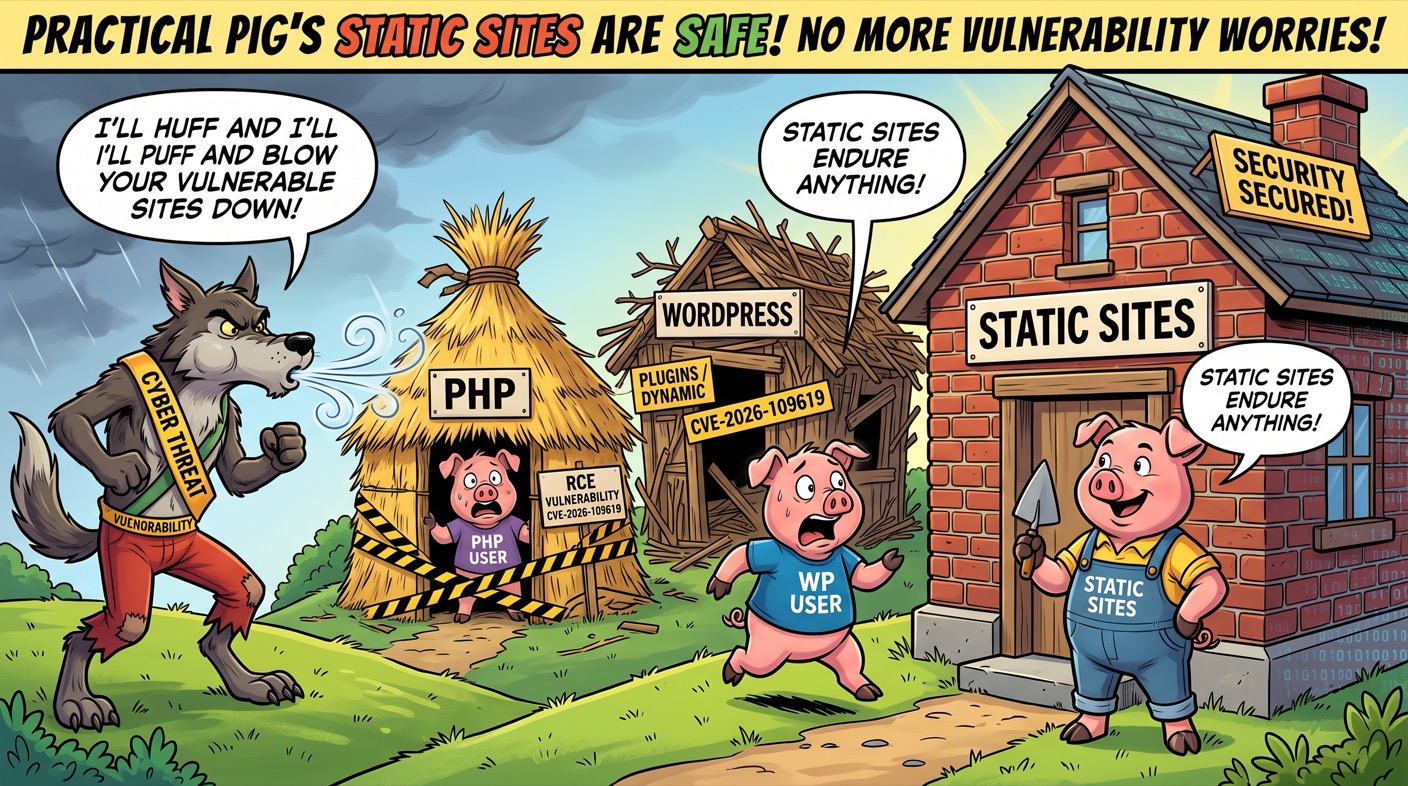
ในเดือนตุลาคม 2026 มีการเปิดเผยช่องโหว่ PHP ร้ายแรงสองรายการ ซึ่งรู้จักกันในชื่อรวมว่า PHP2Shell ทั้งสองเปิดทางให้รันโค้ดจากระยะไกลได้โดยไม่ต้องล็อกอิน และเนื่องจาก PHP ขับเคลื่อนเว็บส่วนใหญ่ของโลก มันจึงกระทบทั้ง WordPress, Drupal และเว็บไซต์อีกนับไม่ถ้วน ในบทความนี้เราจะอธิบายว่าเรื่องนี้คืออะไร คุณต้องทำอะไรตอนนี้ และทำไมเว็บสแตติกจึงหลีกเลี่ยงปัญหานี้ได้ทั้งหมด
อัปเดตล่าสุด: ช่องโหว่เหล่านี้กำลังถูกใช้โจมตีจริงบนอินเทอร์เน็ตแล้ว หากคุณดูแลเว็บไซต์ที่ใช้ PHP ให้อัปเดต PHP เป็นเวอร์ชันที่แก้ไขแล้วโดยไม่รอช้า คำแนะนำอยู่ด้านล่าง
PHP2Shell หมายถึงช่องโหว่ในแกนกลางของ PHP สองรายการ คือ CVE-2026-109618 และ CVE-2026-109619 ทั้งคู่เปิดทางให้รันโค้ดจากระยะไกลได้โดยไม่ต้องล็อกอิน และถูกจัดระดับเป็นร้ายแรง (CVSS 9.2) การโจมตีที่สำเร็จอาจนำไปสู่การยึดครองเซิร์ฟเวอร์ทั้งเครื่อง และการรั่วไหลของรหัสผ่านกับคีย์ต่าง ๆ ที่อยู่ในหน่วยความจำ
เนื่องจากช่องโหว่อยู่ในแกนกลางของ PHP มันจึงกระทบ ทุก เว็บไซต์ที่รันบน PHP เวอร์ชันที่มีช่องโหว่ ไม่ว่าจะเป็น WordPress, Drupal, Laravel หรือแอปพลิเคชันที่พัฒนาขึ้นเอง โดยไม่ขึ้นกับปลั๊กอินที่ติดตั้ง สิ่งที่ต้องทำสำคัญที่สุดคืออัปเดต PHP เป็นเวอร์ชันที่แก้ไขแล้ว (8.5.12, 8.4.27, 8.3.36 หรือ 8.2.35) และรีสตาร์ตเซิร์ฟเวอร์
เว็บสแตติกไม่มีการรัน PHP เลย ช่องโหว่ที่อาศัยการรันโค้ด PHP จากระยะไกลจึงไม่กระทบมัน Novavalo สร้างเว็บแบบสแตติกเช่นนี้โดยเฉพาะ เว็บไซต์ที่สร้างด้วย Novavalo จึงไม่เสี่ยงต่อช่องโหว่ PHP นี้
PHP2Shell (CVE-2026-109618 และ CVE-2026-109619) คืออะไร?
PHP2Shell เป็นชื่อรวมของช่องโหว่ในแกนกลางของ PHP สองรายการ ที่เปิดเผยในเดือนตุลาคม 2026 ทั้งคู่เปิดทางให้ รันโค้ดจากระยะไกล (RCE) โดยไม่ต้องล็อกอิน และถูกประเมินระดับความรุนแรงเป็นร้ายแรง (CVSS 9.2) ในทางปฏิบัติ ผู้โจมตีสามารถรันโค้ดของตัวเองบนเซิร์ฟเวอร์ได้ ซึ่งอาจนำไปสู่การยึดครองระบบทั้งหมด
การมีอยู่ของช่องโหว่ถูกเปิดเผยก่อนกำหนดการที่วางไว้ เมื่อข้อมูลรั่วไหลออกสู่อินเทอร์เน็ต นักพัฒนา PHP ตอบสนองอย่างรวดเร็วและออกอัปเดตฉุกเฉินในวันที่ 21 ตุลาคม 2026 ช่องโหว่นี้ค้นพบโดยบริษัทความปลอดภัย Wiz น่าเสียดายที่การรั่วไหลของข้อมูลยังหมายความว่าผู้โจมตีได้เบาะแสเร็วเกินไปด้วย: มีการพบการใช้ช่องโหว่โจมตีจริงบนอินเทอร์เน็ตตั้งแต่วันที่เปิดเผย และมีตัวอย่างการโจมตีที่ใช้งานได้จริงเผยแพร่ต่อสาธารณะ
ชื่อ PHP2Shell อธิบายผลลัพธ์ได้อย่างตรงจุด เป้าหมายของผู้โจมตีคือการเล็ดลอดจาก PHP เข้าสู่เชลล์ (shell) หรือตัวแปลคำสั่งของเซิร์ฟเวอร์ ซึ่งเมื่ออยู่ตรงนั้นแล้วเขาสามารถทำอะไรกับเว็บไซต์และเซิร์ฟเวอร์ได้แทบทุกอย่าง: ติดตั้งมัลแวร์ ขโมยข้อมูล หรือใช้เซิร์ฟเวอร์เป็นฐานกระโดดไปโจมตีเป้าหมายถัดไป
ทำไมช่องโหว่นี้เพิ่งมาเป็นประเด็นตอนนี้?
โค้ดที่เป็นต้นตอของข้อผิดพลาดนี้อยู่ใน PHP มานานแล้ว สิ่งที่ใหม่ไม่ใช่ตัวบั๊กเอง แต่เป็นข้อเท็จจริงที่ว่า ในปี 2026 นักวิจัยได้แสดงให้เห็นด้วยความช่วยเหลือของ AI ว่าจะใช้ประโยชน์จากข้อผิดพลาดเหล่านี้ในทางปฏิบัติได้อย่างไร ข้อผิดพลาดเก่าที่หลับใหลมาหลายปีจึงกลายเป็นการโจมตีจริง
มีการพบสัญญาณของปัญหาที่สองตั้งแต่ปี 2024 แล้ว แต่ตอนนั้นยังหาวิธีโจมตีที่ใช้งานได้จริงไม่เจอ การแก้ไขจึงล่าช้าออกไป เรื่องแบบนี้เกิดขึ้นบ่อยในซอฟต์แวร์: ความสงสัยว่าอาจมีข้อผิดพลาดยังไม่ได้แปลว่าจะมีใครใช้มันเป็นประโยชน์ได้ ด้วยเหตุนี้เองช่องโหว่บางส่วนจึงถูกทิ้งไว้โดยไม่ได้แก้ไขนานหลายปี จนกว่าจะมีใครคิดออกว่าจะทำให้มันทำงานได้อย่างไร
ในกรณีนี้ ก้าวที่ชี้ขาดเกิดขึ้นด้วยความช่วยเหลือของ AI นักวิจัยใช้ AI เพื่อปะติดปะต่อลำดับการโจมตีที่ซับซ้อน ซึ่งหากเป็นมนุษย์คงต้องใช้เวลามากกว่านี้มาก การค้นพบนี้เกิดจากงานวิจัยของนักวิจัยเอง ไม่ใช่จากการสอบสวนเหตุข้อมูลรั่วไหลที่เกิดขึ้นจริง ซึ่งนับเป็นข่าวดี: การแก้ไขออกมาทันก่อนที่จะเกิดการใช้ประโยชน์ในวงกว้าง ขณะเดียวกันกรณีนี้ก็เป็นเครื่องเตือนใจว่า AI ลดกำแพงในการสร้างการโจมตีที่ซับซ้อนลง ข้อผิดพลาดเก่า ๆ ที่ถูกมองว่าไม่เป็นอันตรายมานานอาจกลายเป็นสิ่งที่ถูกใช้โจมตีได้ และนั่นคือหนึ่งในเหตุผลว่าทำไมการลดพื้นผิวการโจมตีจึงสำคัญยิ่งกว่าเดิมในตอนนี้
ทำไมเรื่องนี้จึงกระทบ WordPress และเว็บ PHP อื่น ๆ โดยเฉพาะ?
WordPress สร้างขึ้นบน PHP และช่องโหว่เหล่านี้อยู่ใน แกนกลางของ PHP ไม่ใช่ในปลั๊กอินตัวใดตัวหนึ่ง ด้วยเหตุนี้มันจึงกระทบทุกเว็บ WordPress ที่รันบน PHP เวอร์ชันที่มีช่องโหว่ ไม่ว่าจะติดตั้งปลั๊กอินหรือธีมใดก็ตาม
สิ่งนี้ทำให้สถานการณ์พิเศษกว่าปกติ โดยทั่วไปการเจาะ WordPress มักมาจากปลั๊กอิน ธีม และรหัสผ่านที่อ่อนแอ ดังที่เราเคยเขียนไว้ในบทความ เว็บ WordPress ยังถูกแฮ็กต่อเนื่อง แต่คราวนี้ช่องโหว่อยู่ลึกกว่านั้น มันอยู่ใน PHP เองที่ใช้รัน WordPress นักวิจัยได้แสดงให้เห็นว่าช่องโหว่นี้ถูกใช้โจมตีแม้แต่กับการติดตั้ง WordPress เวอร์ชันล่าสุดได้โดยไม่ต้องล็อกอิน
PHP ขับเคลื่อนเว็บส่วนใหญ่ของโลก ขอบเขตผลกระทบจึงกว้างมาก นอกจาก WordPress แล้ว ที่เสี่ยงยังรวมถึง Drupal, Laravel และแอปพลิเคชัน PHP ที่พัฒนาขึ้นเองจำนวนมาก ความเสี่ยงสูงเป็นพิเศษเมื่อ PHP ถูกรันผ่านโมดูล mod_php ของ Apache ซึ่งคำขอที่ไม่ได้ล็อกอินสามารถจุดชนวนการโจมตีได้ก่อนที่ระบบป้องกันของแอปพลิเคชันเองจะทันตอบสนอง ส่วน PHP-FPM, php-cgi และวิธีรันอื่น ๆ ก็เสี่ยงเช่นกัน
ช่องโหว่เหล่านี้หมายความว่าอย่างไรในเชิงเทคนิค?
ช่องโหว่ทั้งสองเกี่ยวข้องกับวิธีที่ PHP จัดการหน่วยความจำระหว่างคำขอแต่ละครั้ง รายละเอียดค่อนข้างเป็นเทคนิค แต่แก่นของเรื่องสรุปได้อย่างชัดเจน
| ช่องโหว่ | ประเภท | เรื่องคืออะไร |
|---|---|---|
| CVE-2026-109618 | หน่วยความจำเสียหายเมื่อหน่วยความจำหมด | หากหน่วยความจำของเซิร์ฟเวอร์หมดลงกลางคัน ขณะที่ข้อมูลคำขอของ PHP เพิ่งถูกตั้งค่าเพียงบางส่วน การเก็บกวาดที่ตามมาอาจปฏิบัติต่อข้อมูลที่ยังไม่สมบูรณ์ราวกับว่าถูกต้อง ซึ่งสามารถนำไปใช้รันโค้ดได้ |
| CVE-2026-109619 | การใช้หน่วยความจำที่ถูกปล่อยคืนแล้ว (use-after-free) | สถานะที่หลงเหลือจากคำขอหนึ่งอาจชี้ไปยังหน่วยความจำที่ถูกปล่อยคืนไปแล้ว คำขอที่ถูกประมวลผลในภายหลังภายในเวิร์กเกอร์โปรเซสเดียวกันสามารถใช้ประโยชน์จากสถานะที่ล้าสมัยนี้ได้ |
นอกจากการรันโค้ดแล้ว ช่องโหว่เหล่านี้ยังทำให้ข้อมูลรั่วไหลได้ มันเปิดโอกาสให้อ่านหน่วยความจำของเวิร์กเกอร์โปรเซส PHP ซึ่งอาจมี รหัสผ่าน โทเค็นเซสชัน และคีย์ API อยู่ สำหรับเว็บ WordPress นี่อาจหมายถึงการเปิดเผยข้อมูลเช่นรหัสผ่านฐานข้อมูลหรือคีย์ของบริการบุคคลที่สาม ด้วยเหตุนี้เองลำพังการแพตช์จึงไม่เพียงพอเสมอไป หลังแพตช์แล้วควรพิจารณาเปลี่ยนรหัสผ่านและคีย์ต่าง ๆ ด้วย
คุณต้องทำอะไรตอนนี้?
สิ่งที่ต้องทำสำคัญที่สุดมีเพียงอย่างเดียว: อัปเดต PHP เป็นเวอร์ชันที่แก้ไขแล้วและรีสตาร์ตเซิร์ฟเวอร์ ลำพังการอัปเดตก็แก้ช่องโหว่ได้ทั้งหมด ที่เหลือทั้งหมดเป็นเรื่องรอง
รายการสิ่งที่ต้องทำสำหรับเจ้าของเว็บ PHP
- อัปเดต PHP เป็นเวอร์ชันที่แก้ไขแล้ว อัปเดต PHP เป็นเวอร์ชัน 8.5.12, 8.4.27, 8.3.36 หรือ 8.2.35 ตามสายเวอร์ชันที่คุณใช้อยู่
- รีสตาร์ตบริการ รีสตาร์ต PHP-FPM หรือเว็บเซิร์ฟเวอร์หลังอัปเดต เพื่อไม่ให้เวิร์กเกอร์โปรเซสเก่ายังทำงานด้วยโค้ดเดิม
- ใช้ PHP เวอร์ชันเก่าอยู่? ติดต่อผู้ดูแลระบบ หากคุณใช้ PHP 8.1 หรือเก่ากว่า จะไม่มีอัปเดตไบนารีอย่างเป็นทางการ ขอให้ผู้ให้บริการของคุณอัปเดตเป็นเวอร์ชันที่รองรับ (8.2 หรือใหม่กว่า)
- ใช้มาตรการบรรเทาชั่วคราวเป็นการปฐมพยาบาลเท่านั้น คำแนะนำจากมูลนิธิ PHP เช่น การจำกัดขนาดคำขอสูงสุด (post_max_size) และการปิดการตั้งค่า session.upload_progress.enabled ช่วยลดพื้นผิวการโจมตีได้ แต่ไม่สามารถใช้แทนการอัปเดต
- เฝ้าระวังความผิดปกติ จับตาคำขอแบบ multipart ที่ผิดปกติและข้อผิดพลาดที่บ่งบอกว่าเกินขีดจำกัดหน่วยความจำ ซึ่งอาจเป็นสัญญาณของความพยายามโจมตี
- พิจารณาเปลี่ยนข้อมูลรับรอง เนื่องจากหน่วยความจำอาจถูกอ่านไปแล้ว หลังแพตช์ให้เปลี่ยนรหัสผ่านฐานข้อมูล คีย์ API และความลับอื่น ๆ หากมีเหตุให้สงสัยว่าถูกเปิดเผย
- อย่าเชื่อปลั๊กอินปลอม หลีกเลี่ยงปลั๊กอินที่ไม่เป็นทางการซึ่งอ้างว่าแก้ช่องโหว่นี้ได้ มีเพียงการอัปเดต PHP อย่างเป็นทางการเท่านั้นที่แก้ช่องโหว่ได้
PHP เวอร์ชันใดมีช่องโหว่ และเวอร์ชันใดแก้ไขแล้ว?
ช่องโหว่นี้กระทบ PHP แทบทุกเวอร์ชันตั้งแต่หลายปีก่อนเรื่อยมาจนถึง PHP 8 จากตารางด้านล่างคุณจะเห็นว่าควรอัปเดตเป็นเวอร์ชันใด
| สาย PHP | สถานะ | คำแนะนำ |
|---|---|---|
| PHP 8.5 | แก้ไขแล้ว ในเวอร์ชัน 8.5.12 | อัปเดตเป็นเวอร์ชัน 8.5.12 หรือใหม่กว่า |
| PHP 8.4 | แก้ไขแล้ว ในเวอร์ชัน 8.4.27 | อัปเดตเป็นเวอร์ชัน 8.4.27 หรือใหม่กว่า |
| PHP 8.3 | แก้ไขแล้ว ในเวอร์ชัน 8.3.36 | อัปเดตเป็นเวอร์ชัน 8.3.36 หรือใหม่กว่า |
| PHP 8.2 | แก้ไขแล้ว ในเวอร์ชัน 8.2.35 | อัปเดตเป็นเวอร์ชัน 8.2.35 หรือใหม่กว่า |
| PHP 8.1 และเก่ากว่า | มีช่องโหว่ ไม่มีอัปเดตไบนารีอย่างเป็นทางการ | อัปเดตเป็นเวอร์ชันที่รองรับ (8.2 หรือใหม่กว่า) มีแพตช์ระดับซอร์สโค้ดให้สำหรับเวอร์ชันที่หมดอายุการสนับสนุนแล้วอย่าง 7.4 ถึง 8.1 |
หากคุณไม่ทราบว่าเว็บไซต์ของคุณใช้ PHP เวอร์ชันใด ให้สอบถามผู้ให้บริการของคุณหรือตรวจสอบจากแผงควบคุม ลูกค้าโฮสติงแบบแชร์จำนวนมากจะมีผู้ให้บริการจัดการอัปเดตให้ แต่ก็ควรยืนยันว่าได้ทำจริงแล้ว
ทำไมเว็บสแตติกจึงหลีกเลี่ยงปัญหานี้ได้ทั้งหมด?
เว็บสแตติกไม่มีการรัน PHP เลย หน้าเว็บคือไฟล์ HTML ที่ถูกสร้างเสร็จไว้ล่วงหน้าและส่งออกไปตามนั้นผ่าน CDN ที่รวดเร็ว เนื่องจากเซิร์ฟเวอร์ไม่ได้รันโค้ด PHP ในทุกคำขอ ช่องโหว่ที่อาศัยการรันโค้ด PHP จากระยะไกลจึงใช้ไม่ได้กับเว็บไซต์แบบนี้โดยสิ้นเชิง
นี่คือบทเรียนที่ซ่อนอยู่ในภาพประกอบของบทความ ในนิทานลูกหมูสามตัว บ้านฟางและบ้านไม้พังลงเมื่อหมาป่าเป่า แต่บ้านอิฐยังตั้งอยู่ บนอินเทอร์เน็ต บ้านฟางของ PHP และบ้านไม้ของ WordPress ต้องเผชิญลมอยู่ตลอดเมื่อมีช่องโหว่ใหม่ ๆ ถูกค้นพบ เว็บสแตติกคือบ้านอิฐ: มันไม่มีฐานข้อมูล ไม่มีหน้าล็อกอิน ไม่มีปลั๊กอิน และไม่มีโค้ดที่รันบนเซิร์ฟเวอร์ให้การโจมตีเกาะเกี่ยว
พูดกันตามตรง ไม่มีแพลตฟอร์มใดปลอดภัยจากทุกสิ่งได้ด้วยเวทมนตร์ แม้แต่เว็บสแตติกก็อาจถูกประกอบขึ้นอย่างลวก ๆ และฟอร์มกับบริการภายนอกก็ต้องการการดูแลของมันเอง ประเด็นสำคัญคือ ช่องโหว่ประเภทนี้โดยเฉพาะ คือการรันโค้ด PHP จากระยะไกล จะหายไปทั้งหมดเมื่อเว็บไซต์ไม่มีตัวแปล PHP พร้อมกันนั้นพื้นผิวการโจมตีส่วนใหญ่ที่อาชญากรไซเบอร์คอยทดสอบวันแล้ววันเล่าก็หายไปด้วย
ฉันควรย้ายออกจาก WordPress ไหม?
ช่องโหว่เพียงรายการเดียวไม่ใช่เหตุให้ตื่นตระหนก และสิ่งที่ควรทำก่อนอื่นคือแพตช์มันทันที แต่คำถามในระยะยาวก็มีเหตุผล หากเว็บไซต์ของคุณเป็นเว็บแนะนำบริษัททั่วไปที่มีไม่กี่หน้า ข้อมูลติดต่อ และอาจมีฟอร์มติดต่อ ระบบจัดการเนื้อหาที่อิงกับ PHP อันหนักหน่วงก็นำพื้นผิวการโจมตีและภาระการดูแลที่คุณอาจไม่จำเป็นต้องมีมาด้วย
ในกรณีเช่นนี้ เว็บสแตติกเป็นทางเลือกที่เบากว่าและปลอดภัยกว่า คุณไม่ต้องคอยตามอัปเดตความปลอดภัยรายสัปดาห์ และไม่ต้องวิ่งไล่ตามช่องโหว่ PHP หรือปลั๊กอินใหม่ ๆ ทุกครั้ง สำหรับแพลตฟอร์มขนาดใหญ่ที่ต้องการฟังก์ชันมาก WordPress อาจยังเป็นตัวเลือกที่สมเหตุสมผล แต่สำหรับเว็บแนะนำบริษัท มันมักเกินความจำเป็น เราเขียนเรื่องนี้ไว้ละเอียดขึ้นในบทความ ทำไมเราจึงเลิกใช้ WordPress และพาดูพัฒนาการทั้งหมดได้ใน ประวัติของเว็บไซต์
สร้างเว็บโดยไม่ต้องใช้ PHP และไม่ต้องคอยเฝ้าอัปเดต
Novavalo สร้าง เว็บแบบสแตติก ที่ไม่ได้รันด้วย PHP และไม่ใช่ WordPress:
- ไม่มีตัวแปล PHP ไม่มีฐานข้อมูล ไม่มีปลั๊กอิน ช่องโหว่ PHP แบบนี้จึงไม่กระทบเว็บไซต์ของคุณ
- คุณเล่าเรื่องธุรกิจของคุณ แล้ว AI สร้างเว็บให้ ซึ่งส่งผ่าน CDN ที่รวดเร็ว
- ไม่มีงานดูแลความปลอดภัยรายสัปดาห์ คุณจึงโฟกัสที่เนื้อหา ไม่ใช่การคอยเฝ้าอัปเดต
คำถามที่พบบ่อย
PHP2Shell (CVE-2026-109618 และ CVE-2026-109619) คืออะไร?
PHP2Shell เป็นชื่อรวมของช่องโหว่ PHP ร้ายแรงสองรายการ ที่เปิดเผยในเดือนตุลาคม 2026 ทั้งคู่เปิดทางให้รันโค้ดจากระยะไกล (RCE) โดยไม่ต้องล็อกอิน และถูกจัดระดับความรุนแรงเป็นร้ายแรง (CVSS 9.2) การโจมตีที่สำเร็จอาจนำไปสู่การยึดครองเซิร์ฟเวอร์ทั้งเครื่อง
เรื่องนี้กระทบเว็บ WordPress ของฉันไหม?
ใช่ หากเว็บไซต์ของคุณรันบน PHP เวอร์ชันที่มีช่องโหว่ ช่องโหว่อยู่ในแกนกลางของ PHP จึงกระทบทุกเว็บ WordPress โดยไม่ขึ้นกับปลั๊กอินและธีม นักวิจัยได้แสดงให้เห็นว่าช่องโหว่นี้ใช้โจมตีการติดตั้ง WordPress เวอร์ชันล่าสุดได้โดยไม่ต้องล็อกอิน
ฉันต้องทำอะไรทันที?
อัปเดต PHP เป็นเวอร์ชันที่แก้ไขแล้ว (8.5.12, 8.4.27, 8.3.36 หรือ 8.2.35) และรีสตาร์ต PHP-FPM หรือเว็บเซิร์ฟเวอร์ หากคุณใช้ PHP 8.1 หรือเก่ากว่า ให้ติดต่อผู้ให้บริการของคุณเพื่ออัปเดตเป็นเวอร์ชันที่รองรับ ลำพังการอัปเดตก็แก้ปัญหาได้ทั้งหมด
ทำไมเว็บสแตติกจึงไม่เสี่ยงต่อช่องโหว่นี้?
เว็บสแตติกไม่มีการรันตัวแปล PHP เลย หน้าเว็บคือไฟล์ HTML สำเร็จรูปที่ส่งผ่าน CDN เนื่องจากเซิร์ฟเวอร์ไม่ได้รันโค้ด PHP ในแต่ละคำขอ ช่องโหว่ที่อาศัยการรันโค้ด PHP จากระยะไกลจึงใช้ไม่ได้กับเว็บไซต์แบบนี้
ลำพังมาตรการบรรเทาโดยไม่อัปเดตเพียงพอไหม?
ไม่ มูลนิธิ PHP ออกมาตรการบรรเทาชั่วคราวที่ช่วยลดพื้นผิวการโจมตี แต่ลำพังมันไม่ได้ทำให้การติดตั้งปลอดภัย มีเพียงการอัปเดตเป็นเวอร์ชันที่แก้ไขแล้วเท่านั้นที่แก้ช่องโหว่ได้ และควรหลีกเลี่ยงปลั๊กอินที่ไม่เป็นทางการซึ่งอ้างว่าแก้ปัญหานี้ได้ด้วย
ช่องโหว่นี้ทำให้รหัสผ่านและคีย์รั่วไหลไหม?
นอกจากการรันโค้ดแล้ว ช่องโหว่เหล่านี้ยังเปิดโอกาสให้อ่านหน่วยความจำของเวิร์กเกอร์โปรเซส PHP ซึ่งอาจมีรหัสผ่าน โทเค็นเซสชัน และคีย์ API สำหรับ WordPress นี่อาจหมายถึงการเปิดเผยรหัสผ่านฐานข้อมูลหรือคีย์ของบุคคลที่สาม ด้วยเหตุนี้หลายคนจึงแนะนำให้เปลี่ยนรหัสผ่านและคีย์หลังแพตช์ด้วย
ทำไมข้อผิดพลาดเก่าถึงเพิ่งอันตรายตอนนี้?
โค้ดที่เป็นต้นตอของข้อผิดพลาดอยู่ใน PHP มานานแล้ว และมีสัญญาณของปัญหาที่สองตั้งแต่ปี 2024 แต่ตอนนั้นยังหาวิธีโจมตีที่ใช้ได้จริงไม่เจอ ในปี 2026 นักวิจัยได้แสดงให้เห็นด้วยความช่วยเหลือของ AI ว่าจะใช้ประโยชน์จากข้อผิดพลาดเหล่านี้ได้อย่างไร AI ลดกำแพงในการสร้างการโจมตีที่ซับซ้อน ข้อผิดพลาดเก่า ๆ จึงอาจกลายเป็นสิ่งที่ถูกใช้โจมตีได้
เว็บไซต์ที่ปลอดภัยโดยไม่มีพื้นผิวการโจมตีแบบ PHP
ให้ AI สร้างเว็บแบบสแตติกให้ธุรกิจของคุณ ที่ไม่มีตัวแปล PHP ไม่มีฐานข้อมูล และไม่มีปลั๊กอินให้ต้องคอยเฝ้า คุณจะเห็นผลลัพธ์ในไม่กี่นาที
เริ่มฟรี →หมายเหตุความโปร่งใส: บทความนี้จัดทำขึ้นด้วยความช่วยเหลือของ AI และกองบรรณาธิการ Novavalo เป็นผู้รับผิดชอบเนื้อหา บทความนี้เป็นข้อมูลทั่วไปด้านความปลอดภัย ไม่ใช่สิ่งทดแทนประกาศความปลอดภัยอย่างเป็นทางการ โปรดตรวจสอบคำแนะนำล่าสุดจากแหล่งข้อมูลทางการด้านล่างเสมอ