Säkerhet · PHP
PHP2Shell (CVE-2026-109618 och CVE-2026-109619): kritisk PHP-sårbarhet och vad en WordPress-ägare behöver veta
I oktober 2026 offentliggjordes två kritiska PHP-sårbarheter som går under samlingsnamnet PHP2Shell. Båda gör fjärrkörning av kod möjlig utan inloggning, och eftersom PHP driver en enorm del av webben berör de även WordPress, Drupal och otaliga andra sidor. I den här artikeln går vi igenom vad det handlar om, vad du behöver göra nu, och varför en statisk sida undviker hela problemet.
Aktuellt: Sårbarheterna utnyttjas redan aktivt på nätet. Om du driver en PHP-baserad sida, uppdatera PHP till en rättad version utan dröjsmål. Anvisningar finns nedan.
PHP2Shell avser två sårbarheter i PHP-kärnan, CVE-2026-109618 och CVE-2026-109619. Båda tillåter fjärrkörning av kod utan inloggning och de har klassats som kritiska (CVSS 9.2). En lyckad attack kan leda till att hela servern tas över och att lösenord och nycklar i minnet läcker.
Eftersom hålen finns i PHP-kärnan berör de alla sidor som körs på en sårbar PHP-version: WordPress, Drupal, Laravel och skräddarsydda applikationer, oavsett tillägg. Den viktigaste åtgärden är att uppdatera PHP till en rättad version (8.5.12, 8.4.27, 8.3.36 eller 8.2.35) och starta om servern.
På en statisk sida körs ingen PHP-tolk alls, så en sårbarhet som bygger på fjärrkörning av PHP-kod berör den inte. Novavalo producerar just sådana statiska sidor, så sidor byggda med Novavalo är inte utsatta för den här PHP-sårbarheten.
Vad är PHP2Shell (CVE-2026-109618 och CVE-2026-109619)?
PHP2Shell är ett samlingsnamn för två sårbarheter i PHP-kärnan som offentliggjordes i oktober 2026. Båda gör fjärrkörning av kod (RCE) utan inloggning möjlig och de har bedömts som kritiska (CVSS 9.2). I praktiken kan en angripare köra sin egen kod på servern, vilket kan leda till att hela systemet tas över.
Att hålen fanns blev känt före den planerade tidtabellen, när information läckte ut på nätet. PHP:s utvecklare reagerade snabbt och släppte en nöduppdatering den 21 oktober 2026. Sårbarheterna upptäcktes av säkerhetsföretaget Wiz. Tyvärr innebar läckan också att angripare fick en tidig ledtråd: aktivt utnyttjande av hålen har observerats på nätet redan från offentliggörandedagen, och fungerande attackexempel finns offentligt tillgängliga.
Namnet PHP2Shell beskriver slutresultatet träffsäkert. Angriparens mål är att ta sig från PHP till serverns kommandoskal, alltså shellet, varifrån hen i praktiken kan göra vad som helst på sidan och servern: installera skadlig kod, stjäla data eller använda servern som språngbräda för nästa attack.
Varför blev sårbarheten aktuell först nu?
Koden bakom felen hade funnits i PHP länge. Det nya är inte själva buggen utan att forskare år 2026 med hjälp av AI visade hur felen i praktiken kan utnyttjas. Ett gammalt fel som legat i dvala i åratal förvandlades till en verklig attack.
Det fanns tecken på det andra problemet redan 2024, men då hittades inget fungerande sätt att attackera och åtgärdandet drog ut på tiden. Sådant händer ofta i mjukvara: en misstanke om ett möjligt fel betyder ännu inte att någon kan utnyttja det. Just därför förblir en del sårbarheter orättade i åratal, tills någon kommer på hur de kan utlösas.
I det här fallet togs det avgörande steget med hjälp av AI. Forskarna använde AI för att kartlägga en komplex attackkedja som för en människa skulle ha krävt betydligt mer tid. Fyndet uppstod ur forskarnas egen forskning, inte ur utredningen av ett upptäckt dataintrång, vilket är goda nyheter: rättningen hann bli klar före något omfattande missbruk. Samtidigt är fallet ändå en påminnelse om att AI sänker tröskeln för att bygga komplexa attacker. Gamla fel som länge ansetts ofarliga kan förvandlas till utnyttjbara, och det är ett skäl till att minska attackytan är viktigare nu än någonsin.
Varför berör detta just WordPress och andra PHP-sidor?
WordPress är byggt ovanpå PHP, och de här sårbarheterna finns i PHP-kärnan, inte i enskilda tillägg. Därför berör de varje WordPress-sida som körs på en sårbar PHP-version, oavsett vilka tillägg eller teman som är installerade.
Det gör situationen ovanlig. Vanligtvis kommer WordPress-intrång från tillägg, teman och svaga inloggningsuppgifter, precis som vi skrev tidigare i artikeln WordPress-intrång fortsätter. Här sitter hålet djupare: det är i själva PHP som WordPress körs med. Forskare har visat att sårbarheten kan utnyttjas till och med mot de senaste WordPress-installationerna utan inloggning.
PHP driver en enorm del av webben, så påverkanskretsen är bred. Utöver WordPress är till exempel Drupal, Laravel och många skräddarsydda PHP-applikationer utsatta. Risken är särskilt stor när PHP körs med Apaches mod_php-modul, eftersom en begäran utan inloggning då kan utlösa attacken innan något av applikationens eget skydd hinner reagera. Även PHP-FPM, php-cgi och andra körsätt är utsatta.
Vad betyder sårbarheterna tekniskt?
Båda hålen handlar om hur PHP hanterar minne mellan begäranden. Detaljerna är tekniska, men kärnan går att sammanfatta tydligt.
| Sårbarhet | Typ | Vad det handlar om |
|---|---|---|
| CVE-2026-109618 | Minneskorruption när minnet tar slut | Om serverns minne tar slut mitt i, medan PHP:s begärandata ännu bara är delvis initierad, kan den efterföljande upprensningen behandla ofullständig data som giltig. Detta kan användas för att köra kod. |
| CVE-2026-109619 | Användning av frigjort minne (use-after-free) | Tillstånd som blir kvar efter en begäran kan peka på redan frigjort minne. En begäran som behandlas senare i samma arbetsprocess kan utnyttja detta föråldrade tillstånd. |
Utöver att köra kod kan hålen läcka information. Med deras hjälp går det att läsa minnet i PHP:s arbetsprocess, som kan innehålla lösenord, sessionsidentifierare och API-nycklar. På en WordPress-sida kan det betyda att till exempel databasens inloggningsuppgifter eller nycklar till tredjepartstjänster avslöjas. Just därför räcker enbart en rättning inte alltid, utan efter rättningen bör man överväga att även byta lösenord och nycklar.
Vad bör du göra nu?
Den viktigaste åtgärden är en enda: uppdatera PHP till en rättad version och starta om servern. Bara uppdateringen åtgärdar sårbarheten helt. Allt annat är sekundärt.
Åtgärdslista för PHP-sidans ägare
- Uppdatera PHP till en rättad version. Uppdatera PHP till version 8.5.12, 8.4.27, 8.3.36 eller 8.2.35 beroende på vilken gren du använder.
- Starta om tjänsten. Starta om PHP-FPM eller webbservern efter uppdateringen, så att gamla arbetsprocesser inte blir kvar och kör med den gamla koden.
- Gammal PHP-version? Kontakta förvaltningen. Om du använder PHP 8.1 eller äldre finns ingen officiell binäruppdatering. Be din leverantör uppdatera till en version som stöds (8.2 eller nyare).
- Använd tillfälliga mitigeringar bara som nödhjälp. PHP-stiftelsens anvisningar, som att begränsa begärans maximala storlek (post_max_size) och att stänga av inställningen session.upload_progress.enabled, minskar attackytan men ersätter inte uppdateringen.
- Håll uppsikt över avvikelser. Bevaka ovanliga multipart-begäranden och fel om att minnesgränsen överskrids, som kan tyda på ett försök att utnyttja hålet.
- Överväg att byta inloggningsuppgifter. Eftersom minnet kan ha lästs, byt efter rättningen databasens lösenord, API-nycklar och andra hemligheter om det finns skäl att misstänka exponering.
- Lita inte på falska tillägg. Undvik inofficiella tillägg som påstår sig täppa till sårbarheten. Bara PHP:s officiella uppdatering åtgärdar hålet.
Vilka PHP-versioner är sårbara och vilka är rättade?
Sårbarheten berör i praktiken alla PHP-versioner från många år tillbaka ända fram till PHP 8. I tabellen nedan ser du vilken version du bör uppdatera till.
| PHP-gren | Status | Rekommendation |
|---|---|---|
| PHP 8.5 | Rättad i version 8.5.12 | Uppdatera till version 8.5.12 eller nyare. |
| PHP 8.4 | Rättad i version 8.4.27 | Uppdatera till version 8.4.27 eller nyare. |
| PHP 8.3 | Rättad i version 8.3.36 | Uppdatera till version 8.3.36 eller nyare. |
| PHP 8.2 | Rättad i version 8.2.35 | Uppdatera till version 8.2.35 eller nyare. |
| PHP 8.1 och äldre | Sårbar, ingen officiell binäruppdatering | Uppdatera till en version som stöds (8.2 eller nyare). Källkodsrättningar finns tillgängliga för versionerna 7.4 till 8.1 som nått slutet av sin livscykel. |
Om du inte vet vilken PHP-version din sida använder, fråga din leverantör eller kontrollera det i kontrollpanelen. Hos många kunder med delat webbhotell sköter leverantören uppdateringen, men det lönar sig att säkerställa att den verkligen är gjord.
Varför undviker en statisk sida detta helt?
På en statisk sida körs ingen PHP-tolk alls. Sidorna är färdigbyggda HTML-filer som levereras som de är via ett snabbt CDN. Eftersom servern inte kör någon PHP-kod per begäran gäller en sårbarhet som bygger på fjärrkörning av PHP-kod helt enkelt inte en sådan sida.
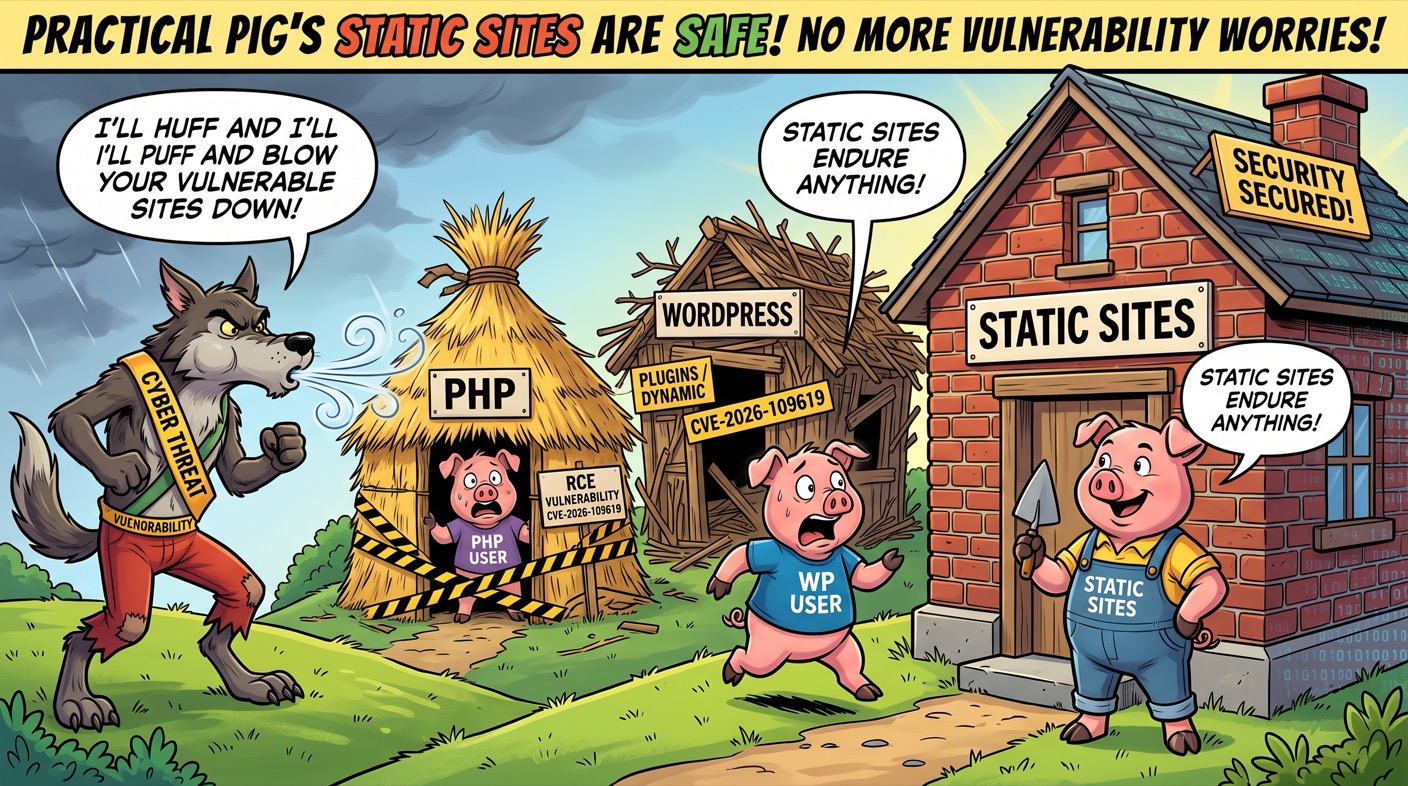
Här ligger sensmoralen i artikelns bild. I sagan om de tre små grisarna faller halmhuset och riskojan för vargens blåst, men tegelhuset står kvar. På webben utsätts PHP:s halmhus och WordPress riskoja ständigt för vinden när nya sårbarheter dyker upp. Den statiska sidan är tegelhuset: den har ingen databas, ingen inloggningspanel, inga tillägg och ingen kod som körs på servern, som en attack skulle kunna gripa tag i.
Det är ärligt att säga att ingen plattform med ett trollslag är trygg mot allt. Även en statisk sida kan sättas ihop slarvigt, och formulär och externa tjänster kräver sin egen omsorg. Det väsentliga är att just den här sårbarhetsklassen, fjärrkörning av PHP-kod, försvinner helt när sidan inte har någon PHP-tolk. Samtidigt försvinner en stor del av den attackyta som nätbrottslingar prövar dag efter dag.
Bör jag lämna WordPress?
En enskild sårbarhet är inget skäl till panik, och den bör framför allt rättas genast. Den mer långsiktiga frågan är ändå befogad. Om din sida är en vanlig presentationssida för ett företag, med några sidor, kontaktuppgifter och kanske ett kontaktformulär, för ett tungt PHP-baserat publiceringssystem med sig en attackyta och en underhållsbörda som du inte nödvändigtvis behöver.
I ett sådant fall är en statisk sida ett lättare och tryggare alternativ. Du behöver inte följa veckovisa säkerhetsuppdateringar eller jaga varje ny PHP- eller tilläggssårbarhet. För en omfattande plattform som kräver mycket funktionalitet kan WordPress fortfarande vara ett motiverat val, men för en presentationssida är det ofta överdimensionerat. Vi skrev mer ingående om ämnet i artikeln varför vi lämnade WordPress, och hela utvecklingsbågen går webbplatsernas historia igenom.
Gör sidor utan PHP och utan uppdateringsvakt
Novavalo producerar statiska sidor som varken körs med PHP eller WordPress:
- Ingen PHP-tolk, ingen databas, inga tillägg, så en PHP-sårbarhet av det här slaget berör inte din sida.
- Du berättar om ditt företag och AI:n bygger sidorna, som levereras via ett snabbt CDN.
- Ingen veckovis säkerhetsservice, utan du fokuserar på innehållet, inte på att vakta uppdateringar.
Vanliga frågor
Vad är PHP2Shell (CVE-2026-109618 och CVE-2026-109619)?
PHP2Shell är ett samlingsnamn för två kritiska sårbarheter i PHP som offentliggjordes i oktober 2026. Båda gör fjärrkörning av kod (RCE) möjlig utan inloggning och de har klassats som kritiska (CVSS 9.2). En lyckad attack kan leda till att hela servern tas över.
Berör detta min WordPress-sida?
Ja, om din sida körs på en sårbar PHP-version. Sårbarheterna finns i själva PHP-kärnan, så de berör alla WordPress-sidor oavsett tillägg och teman. Forskare har visat att sårbarheten kan användas mot även de allra senaste WordPress-installationerna utan inloggning.
Vad bör jag göra genast?
Uppdatera PHP till en rättad version (8.5.12, 8.4.27, 8.3.36 eller 8.2.35) och starta om PHP-FPM eller webbservern. Om du använder PHP 8.1 eller äldre, kontakta din leverantör om en uppdatering till en version som stöds. Bara uppdateringen åtgärdar problemet helt.
Varför är en statisk sida inte utsatt för den här sårbarheten?
På en statisk sida körs ingen PHP-tolk alls. Sidorna är färdiga HTML-filer som levereras via ett CDN. Eftersom servern inte kör någon PHP-kod per begäran gäller en sårbarhet som bygger på fjärrkörning av PHP-kod helt enkelt inte en sådan sida.
Räcker enbart en mitigering utan uppdatering?
Nej. PHP-stiftelsen släppte tillfälliga mitigeringar som minskar attackytan, men de gör inte installationen säker på egen hand. Bara en uppdatering till en rättad version åtgärdar sårbarheten. Undvik också inofficiella tillägg som påstår sig täppa till problemet.
Läcker sårbarheten lösenord och nycklar?
Utöver körning av kod gör de här sårbarheterna det möjligt att läsa minnet i PHP:s arbetsprocess, som kan innehålla lösenord, sessionsidentifierare och API-nycklar. I WordPress fall kan det betyda att till exempel databasens inloggningsuppgifter eller tredjepartsnycklar avslöjas. Därför rekommenderar många att även byta lösenord och nycklar efter att ha rättat.
Varför är ett gammalt fel farligt först nu?
Koden bakom felen hade funnits i PHP länge, och det fanns tecken på det ena problemet redan 2024. Något praktiskt sätt att attackera hittades dock inte då. År 2026 visade forskare med hjälp av AI hur felen kan utnyttjas. AI sänker tröskeln för att bygga komplexa attacker, så gamla fel kan förvandlas till utnyttjbara.
En trygg webbplats utan PHP-attackyta
Låt AI:n bygga en statisk webbplats åt ditt företag, utan PHP-tolk, databas eller tillägg att vakta. Du ser slutresultatet på några minuter.
Börja gratis →Transparensnotis: Den här artikeln har producerats med hjälp av AI och Novavalos redaktion ansvarar för innehållet. Artikeln är allmän information om säkerhet och ersätter inte officiella säkerhetsmeddelanden. Kontrollera alltid aktuella anvisningar i de officiella källorna nedan.