Seguridad · PHP
PHP2Shell (CVE-2026-109618 y CVE-2026-109619): la vulnerabilidad crítica de PHP y lo que debe saber quien tiene un sitio WordPress
En octubre de 2026 se hicieron públicas dos vulnerabilidades críticas de PHP, conocidas con el nombre común de PHP2Shell. Ambas permiten la ejecución remota de código sin autenticación y, como PHP mueve una parte enorme de la web, afectan también a WordPress, Drupal y a un sinfín de sitios más. En este artículo repasamos de qué se trata, qué debes hacer ahora y por qué un sitio estático evita el problema por completo.
Actualidad: las vulnerabilidades ya se están explotando de forma activa en la web. Si mantienes un sitio basado en PHP, actualiza PHP a una versión parcheada sin demora. Las instrucciones están más abajo.
PHP2Shell se refiere a dos vulnerabilidades del núcleo de PHP, CVE-2026-109618 y CVE-2026-109619. Ambas permiten la ejecución remota de código sin autenticación y se han clasificado como críticas (CVSS 9.2). Un ataque con éxito puede llevar a la toma de control de todo el servidor y a la filtración de contraseñas y claves que estén en memoria.
Como los fallos están en el núcleo de PHP, afectan a todos los sitios que funcionan con una versión vulnerable de PHP: WordPress, Drupal, Laravel y aplicaciones a medida, con independencia de los plugins. La medida más importante es actualizar PHP a una versión parcheada (8.5.12, 8.4.27, 8.3.36 o 8.2.35) y reiniciar el servidor.
En un sitio estático no se ejecuta el intérprete de PHP en absoluto, así que una vulnerabilidad de PHP basada en la ejecución remota de código no le afecta. Novavalo produce precisamente este tipo de sitios estáticos, por lo que los sitios creados con Novavalo no son vulnerables a este fallo de PHP.
¿Qué es PHP2Shell (CVE-2026-109618 y CVE-2026-109619)?
PHP2Shell es el nombre común de dos vulnerabilidades del núcleo de PHP que se hicieron públicas en octubre de 2026. Ambas permiten la ejecución remota de código (RCE) sin autenticación y se han evaluado como críticas por su gravedad (CVSS 9.2). En la práctica, un atacante puede ejecutar su propio código en el servidor, lo que puede llevar a la toma de control de todo el sistema.
La existencia de los fallos se conoció antes de lo previsto, cuando la información se filtró a la red. Los desarrolladores de PHP reaccionaron con rapidez y publicaron una actualización de emergencia el 21 de octubre de 2026. Las vulnerabilidades las descubrió la empresa de seguridad Wiz. Por desgracia, la filtración de la información también supuso que los atacantes recibieran una pista temprano: la explotación activa de los fallos se ha observado en la web desde el mismo día de su publicación, y hay ejemplos de ataque funcionales disponibles públicamente.
El nombre PHP2Shell describe acertadamente el resultado. El objetivo del atacante es pasar de PHP al intérprete de comandos del servidor, es decir, al shell, desde el que puede hacer prácticamente cualquier cosa en el sitio y en el servidor: instalar malware, robar datos o usar el servidor como trampolín para los siguientes ataques.
¿Por qué la vulnerabilidad ha salido a la luz solo ahora?
El código que origina los fallos llevaba mucho tiempo en PHP. Lo nuevo no es el error en sí, sino que en 2026 los investigadores demostraron, con ayuda de la inteligencia artificial, cómo aprovechar los fallos en la práctica. Un fallo antiguo, dormido durante años, se convirtió en un ataque real.
De uno de los problemas ya había indicios en 2024, pero entonces no se encontró una forma de ataque que funcionara y la corrección se retrasó. Esto ocurre a menudo en el software: la sospecha de un posible fallo no significa todavía que alguien sepa aprovecharlo. Precisamente por eso parte de las vulnerabilidades se quedan años sin corregir, hasta que alguien descubre cómo hacerlas saltar.
En este caso, el paso decisivo se dio con ayuda de la inteligencia artificial. Los investigadores usaron la IA para trazar una cadena de ataque compleja que a una persona le habría exigido mucho más tiempo. El hallazgo surgió de la propia investigación de los investigadores, no del análisis de una intrusión detectada, lo cual es una buena noticia: la corrección llegó a tiempo antes de un abuso generalizado. Al mismo tiempo, el caso es un recordatorio de que la inteligencia artificial reduce la barrera para construir ataques complejos. Los fallos antiguos, considerados inofensivos durante mucho tiempo, pueden volverse explotables, y esa es una de las razones por las que reducir la superficie de ataque es ahora más importante que nunca.
¿Por qué afecta precisamente a WordPress y a otros sitios PHP?
WordPress está construido sobre PHP, y estas vulnerabilidades están en el núcleo de PHP, no en plugins concretos. Por eso afectan a cada sitio WordPress que funcione con una versión vulnerable de PHP, al margen de los plugins o las plantillas que tenga instalados.
Esto hace que la situación sea excepcional. Normalmente, las intrusiones en WordPress vienen de plugins, plantillas y credenciales débiles, como escribimos antes en el artículo Los hackeos de WordPress continúan. Aquí el agujero está más profundo: está en el propio PHP con el que se ejecuta WordPress. Los investigadores han demostrado que la vulnerabilidad puede aprovecharse incluso contra las instalaciones de WordPress más recientes sin necesidad de autenticarse.
PHP mueve una parte enorme de la web, así que el alcance es amplio. Además de WordPress, son vulnerables, por ejemplo, Drupal, Laravel y muchas aplicaciones PHP a medida. El riesgo es especialmente alto cuando PHP se ejecuta con el módulo mod_php de Apache, porque entonces una petición sin autenticar puede disparar el ataque antes de que ninguna protección propia de la aplicación llegue a reaccionar. También PHP-FPM, php-cgi y otros modos de ejecución son vulnerables.
¿Qué significan las vulnerabilidades a nivel técnico?
Ambos agujeros tienen que ver con la forma en que PHP gestiona la memoria entre peticiones. Los detalles son técnicos, pero la idea central puede resumirse con claridad.
| Vulnerabilidad | Tipo | De qué se trata |
|---|---|---|
| CVE-2026-109618 | Corrupción de memoria al agotarse la memoria | Si la memoria del servidor se agota cuando los datos de la petición de PHP solo están inicializados en parte, la limpieza posterior puede tratar esos datos incompletos como válidos. Esto puede aprovecharse para ejecutar código. |
| CVE-2026-109619 | Uso de memoria liberada (use-after-free) | Un estado que queda tras una petición puede apuntar a memoria ya liberada. Una petición procesada más tarde en el mismo proceso de trabajo puede aprovechar ese estado obsoleto. |
Además de ejecutar código, los agujeros pueden filtrar información. Con ellos es posible leer la memoria del proceso de trabajo de PHP, que puede contener contraseñas, identificadores de sesión y claves de API. En un sitio WordPress, esto puede significar, por ejemplo, la exposición de las credenciales de la base de datos o de las claves de servicios de terceros. Precisamente por eso parchear no siempre basta, y conviene plantearse también cambiar las contraseñas y las claves después de aplicar el parche.
¿Qué debes hacer ahora?
La medida más importante es una sola: actualizar PHP a una versión parcheada y reiniciar el servidor. Solo con actualizar se corrige la vulnerabilidad por completo. Todo lo demás es secundario.
Lista de acciones para quien tiene un sitio PHP
- Actualiza PHP a una versión parcheada. Actualiza PHP a la versión 8.5.12, 8.4.27, 8.3.36 o 8.2.35, según la rama que uses.
- Reinicia el servicio. Reinicia PHP-FPM o el servidor web después de actualizar, para que los procesos de trabajo antiguos no sigan ejecutándose con el código viejo.
- ¿Versión de PHP antigua? Contacta con tu proveedor. Si usas PHP 8.1 o anterior, no hay una actualización binaria oficial. Pide a tu proveedor que actualice a una versión con soporte (8.2 o posterior).
- Usa las mitigaciones temporales solo como primeros auxilios. Las indicaciones de la fundación PHP, como limitar el tamaño máximo de la petición (post_max_size) y desactivar el ajuste session.upload_progress.enabled, reducen la superficie de ataque pero no sustituyen a la actualización.
- Vigila las anomalías. Observa las peticiones multipart inusuales y los errores por superar el límite de memoria, que pueden indicar un intento de explotación.
- Considera cambiar las credenciales. Como se ha podido leer la memoria, cambia después de parchear las contraseñas de la base de datos, las claves de API y otros secretos si hay motivos para sospechar una exposición.
- No confíes en plugins falsos. Evita los plugins no oficiales que dicen parchear la vulnerabilidad. Solo la actualización oficial de PHP corrige el agujero.
¿Qué versiones de PHP son vulnerables y cuáles están parcheadas?
La vulnerabilidad afecta prácticamente a todas las versiones de PHP de años atrás hasta PHP 8. En la tabla siguiente ves a qué versión conviene actualizar.
| Rama de PHP | Estado | Recomendación |
|---|---|---|
| PHP 8.5 | Parcheada en la versión 8.5.12 | Actualiza a la versión 8.5.12 o posterior. |
| PHP 8.4 | Parcheada en la versión 8.4.27 | Actualiza a la versión 8.4.27 o posterior. |
| PHP 8.3 | Parcheada en la versión 8.3.36 | Actualiza a la versión 8.3.36 o posterior. |
| PHP 8.2 | Parcheada en la versión 8.2.35 | Actualiza a la versión 8.2.35 o posterior. |
| PHP 8.1 y anteriores | Vulnerable, sin actualización binaria oficial | Actualiza a una versión con soporte (8.2 o posterior). Hay correcciones del código fuente disponibles para las versiones 7.4 a 8.1 que han llegado al final de su ciclo de vida. |
Si no sabes qué versión de PHP usa tu sitio, pregúntasela a tu proveedor o compruébala en el panel de control. En muchos clientes de alojamiento compartido es el proveedor quien se encarga de la actualización, pero conviene confirmar que realmente se ha hecho.
¿Por qué un sitio estático evita todo esto?
En un sitio estático no se ejecuta el intérprete de PHP en absoluto. Las páginas son archivos HTML ya construidos que se sirven tal cual a través de una CDN rápida. Como el servidor no ejecuta código PHP en cada petición, una vulnerabilidad de PHP basada en la ejecución remota de código sencillamente no se aplica a este tipo de sitio.
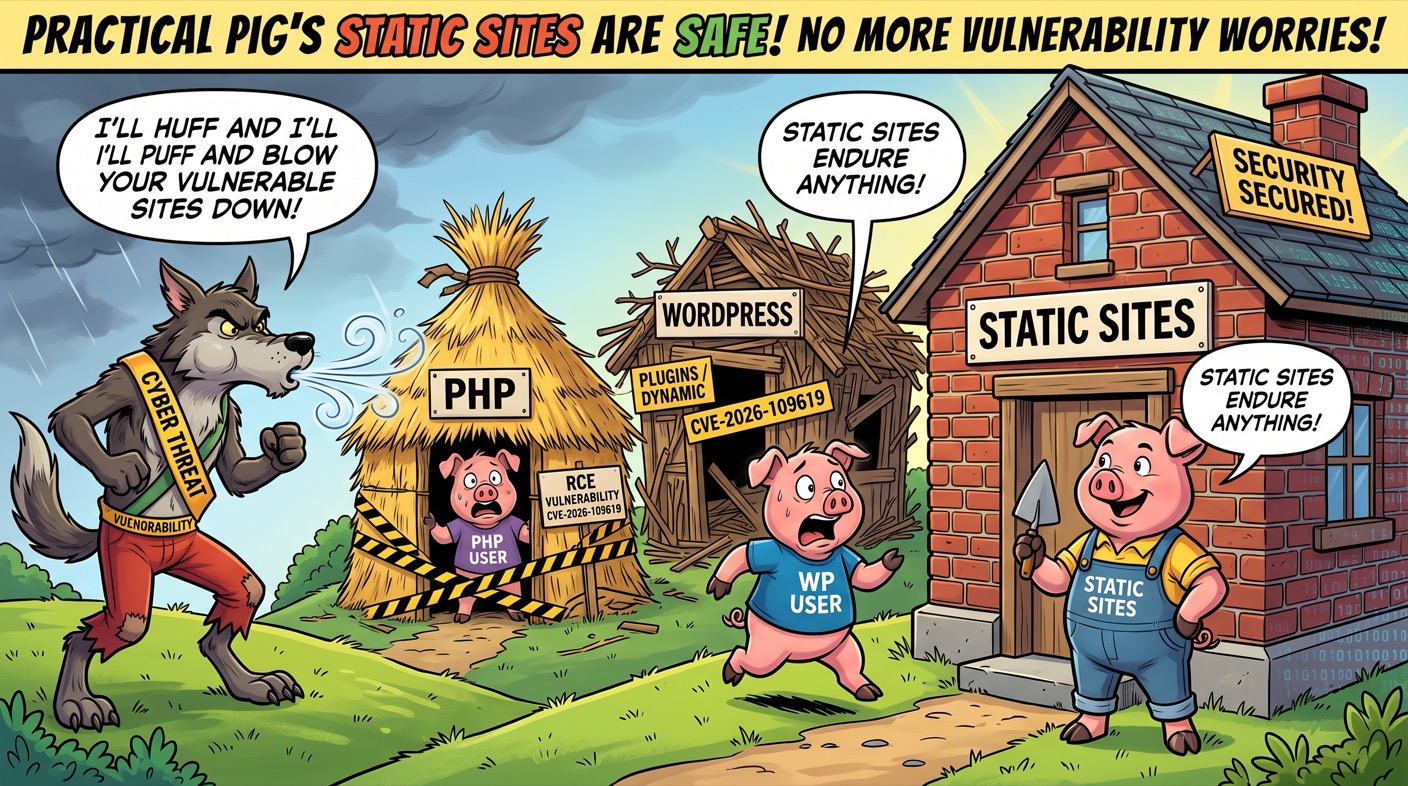
Aquí está la moraleja de la imagen del artículo. En el cuento de los tres cerditos, la casa de paja y la de palos caen con el soplido del lobo, pero la de ladrillo resiste. En la web, la casa de paja de PHP y la de palos de WordPress están expuestas al viento sin descanso, a medida que aparecen nuevas vulnerabilidades. Un sitio estático es la casa de ladrillo: no tiene base de datos, ni panel de acceso, ni plugins, ni código que se ejecute en el servidor donde un ataque pudiera agarrarse.
Es honesto decir que ninguna plataforma está a salvo de todo por arte de magia. Un sitio estático también puede montarse con descuido, y los formularios y los servicios externos requieren su propio cuidado. Lo esencial es que esta categoría concreta de vulnerabilidad, la ejecución remota de código de PHP, desaparece por completo cuando el sitio no tiene un intérprete de PHP. Al mismo tiempo se esfuma gran parte de la superficie de ataque que los ciberdelincuentes tantean un día tras otro.
¿Debería abandonar WordPress?
Una vulnerabilidad aislada no es motivo de pánico y, ante todo, conviene parchearla de inmediato. La pregunta a más largo plazo, sin embargo, es pertinente. Si tu sitio es una web de presentación de empresa habitual, con unas pocas páginas, los datos de contacto y quizá un formulario de contacto, un gestor de contenidos pesado basado en PHP trae consigo una superficie de ataque y una carga de mantenimiento que puede que no necesites.
En un caso así, un sitio estático es una alternativa más ligera y más segura. No tienes que seguir las actualizaciones de seguridad semanales ni correr detrás de cada nueva vulnerabilidad de PHP o de un plugin. Para una plataforma grande que exija mucha funcionalidad, WordPress puede seguir siendo una opción justificada, pero para una web de presentación suele estar sobredimensionado. Escribimos sobre el tema con más detalle en el artículo por qué dejamos WordPress, y repasamos todo el recorrido en la historia de los sitios web.
Haz tu web sin PHP y sin vigilar actualizaciones
Novavalo produce sitios estáticos que no se ejecutan con PHP ni con WordPress:
- Sin intérprete de PHP, sin base de datos, sin plugins, así que una vulnerabilidad de PHP como esta no afecta a tu sitio.
- Cuentas lo que hace tu empresa y la inteligencia artificial construye las páginas, que se sirven a través de una CDN rápida.
- Sin mantenimiento de seguridad semanal: te concentras en el contenido, no en vigilar actualizaciones.
Preguntas frecuentes
¿Qué es PHP2Shell (CVE-2026-109618 y CVE-2026-109619)?
PHP2Shell es el nombre común de dos vulnerabilidades críticas de PHP que se hicieron públicas en octubre de 2026. Ambas permiten la ejecución remota de código (RCE) sin autenticación y se han clasificado como críticas por su gravedad (CVSS 9.2). Un ataque con éxito puede llevar a la toma de control de todo el servidor.
¿Afecta esto a mi sitio WordPress?
Sí, si tu sitio funciona con una versión vulnerable de PHP. Las vulnerabilidades están en el núcleo de PHP, así que afectan a todos los sitios WordPress, con independencia de los plugins y las plantillas. Los investigadores han demostrado que la vulnerabilidad puede usarse incluso contra las instalaciones de WordPress más recientes sin necesidad de autenticarse.
¿Qué debo hacer de inmediato?
Actualiza PHP a una versión parcheada (8.5.12, 8.4.27, 8.3.36 o 8.2.35) y reinicia PHP-FPM o el servidor web. Si usas PHP 8.1 o anterior, ponte en contacto con tu proveedor para que actualice a una versión con soporte. Solo con actualizar se corrige el problema por completo.
¿Por qué un sitio estático no es vulnerable a este fallo?
En un sitio estático no se ejecuta el intérprete de PHP en absoluto. Las páginas son archivos HTML ya construidos que se sirven a través de una CDN. Como el servidor no ejecuta código PHP en cada petición, una vulnerabilidad de PHP basada en la ejecución remota de código no se aplica a este tipo de sitio.
¿Basta con la mitigación sin actualizar?
No. La fundación PHP publicó mitigaciones temporales que reducen la superficie de ataque, pero por sí solas no hacen segura la instalación. Solo la actualización a una versión parcheada corrige la vulnerabilidad. Evita también los plugins no oficiales que dicen parchear el problema.
¿La vulnerabilidad filtra contraseñas y claves?
Además de la ejecución de código, estas vulnerabilidades permiten leer la memoria del proceso de trabajo de PHP, que puede contener contraseñas, identificadores de sesión y claves de API. En el caso de WordPress, esto puede significar, por ejemplo, la exposición de las credenciales de la base de datos o de claves de terceros. Por eso muchos recomiendan cambiar también las contraseñas y las claves después de parchear.
¿Por qué un fallo antiguo es peligroso solo ahora?
El código que origina los fallos llevaba mucho tiempo en PHP, y de uno de los problemas ya había indicios en 2024. Sin embargo, entonces no se encontró una forma práctica de atacarlo. En 2026 los investigadores demostraron, con ayuda de la inteligencia artificial, cómo aprovechar los fallos. La IA reduce la barrera para construir ataques complejos, así que los fallos antiguos pueden volverse explotables.
Un sitio seguro sin superficie de ataque de PHP
Deja que la inteligencia artificial construya para tu empresa un sitio estático que no tiene intérprete de PHP, ni base de datos, ni plugins que vigilar. Ves el resultado en unos minutos.
Empieza gratis →Nota de transparencia: este artículo se ha elaborado con ayuda de inteligencia artificial y la redacción de Novavalo responde de su contenido. El artículo es información general sobre seguridad y no sustituye a los avisos de seguridad oficiales. Comprueba siempre las instrucciones actualizadas en las fuentes oficiales indicadas más abajo.