Sicherheit · PHP
PHP2Shell (CVE-2026-109618 und CVE-2026-109619): kritische PHP-Schwachstelle und was WordPress-Betreiber jetzt wissen müssen
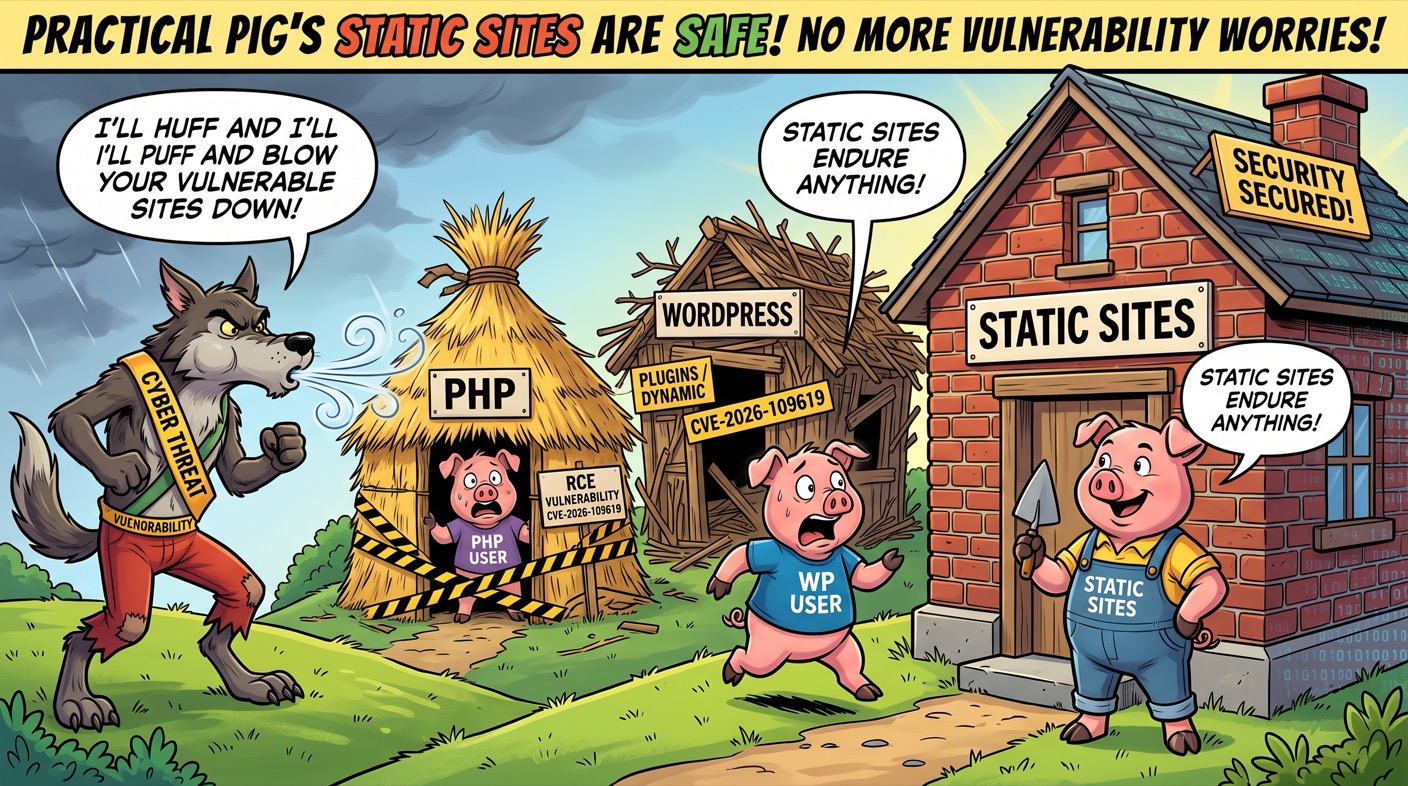
Im Oktober 2026 wurden zwei kritische PHP-Schwachstellen veröffentlicht, die unter dem gemeinsamen Namen PHP2Shell bekannt sind. Beide ermöglichen die Ausführung von Code aus der Ferne ohne Anmeldung, und weil PHP einen riesigen Teil des Internets betreibt, betreffen sie auch WordPress, Drupal und unzählige andere Websites. In diesem Artikel klären wir, worum es geht, was du jetzt tun musst und warum eine statische Website das ganze Problem vermeidet.
Aktuell: Die Schwachstellen werden bereits aktiv im Netz ausgenutzt. Wenn du eine PHP-basierte Website betreibst, aktualisiere PHP unverzüglich auf eine gepatchte Version. Die Anleitung findest du unten.
PHP2Shell bezeichnet zwei Schwachstellen im Kern von PHP, CVE-2026-109618 und CVE-2026-109619. Beide erlauben die Ausführung von Code aus der Ferne ohne Anmeldung und sind als kritisch eingestuft (CVSS 9.2). Ein erfolgreicher Angriff kann zur vollständigen Übernahme des Servers und zum Abfluss von Passwörtern und Schlüsseln aus dem Arbeitsspeicher führen.
Weil die Lücken im Kern von PHP liegen, betreffen sie alle Websites, die auf einer verwundbaren PHP-Version laufen: WordPress, Drupal, Laravel und maßgeschneiderte Anwendungen, unabhängig von Plugins. Die wichtigste Maßnahme ist, PHP auf eine gepatchte Version zu aktualisieren (8.5.12, 8.4.27, 8.3.36 oder 8.2.35) und den Server neu zu starten.
Auf einer statischen Website wird überhaupt kein PHP-Interpreter ausgeführt, deshalb betrifft eine auf PHP-Remote-Code-Execution beruhende Schwachstelle sie nicht. Novavalo erstellt genau solche statischen Seiten, daher sind mit Novavalo gebaute Websites dieser PHP-Schwachstelle nicht ausgesetzt.
Was ist PHP2Shell (CVE-2026-109618 und CVE-2026-109619)?
PHP2Shell ist der gemeinsame Name für zwei Schwachstellen im Kern von PHP, die im Oktober 2026 veröffentlicht wurden. Beide ermöglichen die Ausführung von Code aus der Ferne (RCE) ohne Anmeldung und sind als kritisch eingestuft (CVSS 9.2). In der Praxis kann ein Angreifer eigenen Code auf dem Server ausführen, was zur vollständigen Übernahme des gesamten Systems führen kann.
Die Existenz der Lücken wurde vor dem geplanten Zeitplan bekannt, als Informationen ins Netz gelangten. Die PHP-Entwickler reagierten schnell und veröffentlichten am 21. Oktober 2026 ein Notfall-Update. Entdeckt wurden die Schwachstellen vom Sicherheitsunternehmen Wiz. Leider bedeutete das Durchsickern der Informationen auch, dass Angreifer früh einen Hinweis bekamen: Eine aktive Ausnutzung der Lücken wird im Netz bereits seit dem Tag der Veröffentlichung beobachtet, und funktionierende Angriffsbeispiele sind öffentlich verfügbar.
Der Name PHP2Shell beschreibt das Ergebnis treffend. Das Ziel des Angreifers ist, von PHP in die Kommandozeile des Servers, also die Shell, zu gelangen, von der aus er auf der Website und dem Server praktisch alles tun kann: Schadsoftware installieren, Daten stehlen oder den Server als Sprungbrett für weitere Angriffe nutzen.
Warum tritt die Schwachstelle erst jetzt zutage?
Der Code hinter den Fehlern war schon lange in PHP vorhanden. Neu ist nicht der Bug selbst, sondern dass Forscher 2026 mithilfe von künstlicher Intelligenz gezeigt haben, wie sich die Fehler praktisch ausnutzen lassen. Ein alter, jahrelang schlummernder Fehler wurde zu einem echten Angriff.
Beim zweiten Problem gab es bereits 2024 Anzeichen, doch damals fand sich keine funktionierende Angriffsmethode, und die Behebung verzögerte sich. So etwas kommt in Software häufig vor: Der Verdacht auf einen möglichen Fehler bedeutet noch nicht, dass ihn jemand ausnutzen kann. Genau deshalb bleiben manche Schwachstellen jahrelang ungepatcht, bis jemand herausfindet, wie man sie auslöst.
In diesem Fall wurde der entscheidende Schritt mithilfe von künstlicher Intelligenz getan. Die Forscher nutzten KI, um eine komplexe Angriffskette zu durchdenken, die einen Menschen deutlich mehr Zeit gekostet hätte. Die Entdeckung entstand aus der eigenen Forschungsarbeit der Forscher, nicht aus der Aufklärung eines festgestellten Datenlecks, was eine gute Nachricht ist: Die Korrektur war fertig, bevor es zu einem breiten Missbrauch kam. Zugleich ist der Fall eine Erinnerung daran, dass KI die Hürde senkt, komplexe Angriffe zu bauen. Alte, lange als harmlos geltende Fehler können ausnutzbar werden, und das ist einer der Gründe, warum das Verkleinern der Angriffsfläche jetzt noch wichtiger ist.
Warum betrifft das gerade WordPress und andere PHP-Websites?
WordPress ist auf PHP aufgebaut, und diese Schwachstellen liegen im Kern von PHP, nicht in einzelnen Plugins. Deshalb betreffen sie jede WordPress-Website, die auf einer verwundbaren PHP-Version läuft, unabhängig davon, welche Plugins oder Themes installiert sind.
Das macht die Lage außergewöhnlich. Üblicherweise kommen WordPress-Einbrüche über Plugins, Themes und schwache Zugangsdaten, wie wir zuvor im Artikel WordPress-Seiten werden weiter gehackt geschrieben haben. Hier sitzt die Lücke tiefer: Sie steckt in PHP selbst, mit dem WordPress ausgeführt wird. Forscher haben gezeigt, dass sich die Schwachstelle sogar gegen die neuesten WordPress-Installationen ohne Anmeldung ausnutzen lässt.
PHP betreibt einen riesigen Teil des Internets, deshalb ist der Wirkungskreis groß. Neben WordPress sind zum Beispiel auch Drupal, Laravel und viele maßgeschneiderte PHP-Anwendungen gefährdet. Das Risiko ist besonders hoch, wenn PHP über das mod_php-Modul von Apache ausgeführt wird, denn dann kann eine nicht angemeldete Anfrage den Angriff auslösen, bevor irgendein Schutz der Anwendung selbst reagieren kann. Auch PHP-FPM, php-cgi und andere Ausführungsarten sind betroffen.
Was bedeuten die Schwachstellen technisch?
Beide Lücken hängen damit zusammen, wie PHP den Arbeitsspeicher zwischen Anfragen verwaltet. Die Details sind technisch, aber die Kernidee lässt sich klar zusammenfassen.
| Schwachstelle | Typ | Worum es geht |
|---|---|---|
| CVE-2026-109618 | Speicherkorruption bei Speichermangel | Wenn dem Server mitten in der Verarbeitung der Speicher ausgeht, während die Anfragedaten von PHP erst teilweise initialisiert sind, kann die anschließende Aufräumroutine die unvollständigen Daten als gültig behandeln. Das lässt sich zur Ausführung von Code nutzen. |
| CVE-2026-109619 | Nutzung von freigegebenem Speicher (Use-after-free) | Ein nach einer Anfrage zurückgebliebener Zustand kann auf bereits freigegebenen Speicher verweisen. Eine später im selben Arbeitsprozess verarbeitete Anfrage kann diesen veralteten Zustand ausnutzen. |
Neben der Ausführung von Code können die Lücken auch Informationen abfließen lassen. Mit ihnen lässt sich der Arbeitsspeicher des PHP-Arbeitsprozesses auslesen, der Passwörter, Sitzungskennungen und API-Schlüssel enthalten kann. Auf einer WordPress-Website kann das zum Beispiel die Preisgabe der Datenbank-Zugangsdaten oder der Schlüssel von Drittanbieterdiensten bedeuten. Genau deshalb reicht das bloße Patchen nicht immer, sondern nach dem Patchen solltest du auch den Wechsel von Passwörtern und Schlüsseln erwägen.
Was musst du jetzt tun?
Die wichtigste Maßnahme ist eine einzige: Aktualisiere PHP auf eine gepatchte Version und starte den Server neu. Allein das Update behebt die Schwachstelle vollständig. Alles andere ist zweitrangig.
Maßnahmenliste für Betreiber einer PHP-Website
- Aktualisiere PHP auf eine gepatchte Version. Aktualisiere PHP auf 8.5.12, 8.4.27, 8.3.36 oder 8.2.35, je nachdem, welchen Zweig du nutzt.
- Starte den Dienst neu. Starte PHP-FPM oder den Webserver nach dem Update neu, damit keine alten Arbeitsprozesse mit altem Code weiterlaufen.
- Alte PHP-Version? Wende dich an die Verwaltung. Wenn du PHP 8.1 oder älter nutzt, gibt es kein offizielles Binär-Update. Bitte deinen Anbieter, auf eine unterstützte Version (8.2 oder neuer) zu aktualisieren.
- Nutze vorübergehende Mitigationen nur als Notbehelf. Die Empfehlungen der PHP-Foundation, etwa das Begrenzen der maximalen Anfragegröße (post_max_size) und das Deaktivieren der Einstellung session.upload_progress.enabled, verkleinern die Angriffsfläche, ersetzen aber kein Update.
- Achte auf Auffälligkeiten. Beobachte ungewöhnliche Multipart-Anfragen und Fehler über überschrittene Speichergrenzen, die auf einen Ausnutzungsversuch hindeuten können.
- Erwäge den Wechsel von Zugangsdaten. Da Speicher ausgelesen worden sein kann, wechsle nach dem Patchen die Datenbank-Passwörter, API-Schlüssel und andere Geheimnisse, wenn Grund zur Annahme einer Gefährdung besteht.
- Vertraue keinen Fake-Plugins. Meide inoffizielle Plugins, die behaupten, die Schwachstelle zu patchen. Nur das offizielle Update von PHP schließt die Lücke.
Welche PHP-Versionen sind verwundbar und welche gepatcht?
Die Schwachstelle betrifft praktisch alle PHP-Versionen von vor Jahren bis hin zu PHP 8. In der Tabelle unten siehst du, auf welche Version du aktualisieren solltest.
| PHP-Zweig | Status | Empfehlung |
|---|---|---|
| PHP 8.5 | Gepatcht in Version 8.5.12 | Aktualisiere auf 8.5.12 oder neuer. |
| PHP 8.4 | Gepatcht in Version 8.4.27 | Aktualisiere auf 8.4.27 oder neuer. |
| PHP 8.3 | Gepatcht in Version 8.3.36 | Aktualisiere auf 8.3.36 oder neuer. |
| PHP 8.2 | Gepatcht in Version 8.2.35 | Aktualisiere auf 8.2.35 oder neuer. |
| PHP 8.1 und älter | Verwundbar, kein offizielles Binär-Update | Aktualisiere auf eine unterstützte Version (8.2 oder neuer). Quellcode-Korrekturen sind für die Versionen 7.4 bis 8.1 verfügbar, die das Ende ihres Lebenszyklus erreicht haben. |
Wenn du nicht weißt, welche PHP-Version deine Website nutzt, frage deinen Anbieter oder prüfe es im Verwaltungspanel. Bei vielen Kunden von Shared-Hosting übernimmt der Anbieter das Update, aber es lohnt sich sicherzustellen, dass es wirklich durchgeführt wurde.
Warum vermeidet eine statische Website das Problem komplett?
Auf einer statischen Website wird überhaupt kein PHP-Interpreter ausgeführt. Die Seiten sind fertig gebaute HTML-Dateien, die unverändert über ein schnelles CDN ausgeliefert werden. Weil der Server nicht bei jeder Anfrage PHP-Code ausführt, trifft eine auf PHP-Remote-Code-Execution beruhende Schwachstelle auf eine solche Website schlicht nicht zu.
Hier steckt die Lehre aus dem Bild des Artikels. Im Märchen von den drei kleinen Schweinchen stürzen die Strohhütte und die Reisighütte unter dem Pusten des Wolfs ein, aber das Backsteinhaus hält stand. Im Netz geraten die Strohhütte von PHP und die Reisighütte von WordPress ständig in den Wind, wenn neue Schwachstellen auftauchen. Eine statische Website ist das Backsteinhaus: Sie hat keine Datenbank, kein Login-Panel, keine Plugins und keinen auf dem Server ausgeführten Code, an dem ein Angriff greifen könnte.
Ehrlich gesagt ist keine Plattform wie durch Zauberhand vor allem sicher. Auch eine statische Website kann nachlässig zusammengebaut sein, und Formulare sowie externe Dienste verlangen ihre eigene Sorgfalt. Entscheidend ist, dass diese spezielle Schwachstellenklasse, die Remote-Code-Execution von PHP, vollständig verschwindet, wenn auf der Website kein PHP-Interpreter läuft. Zugleich entfällt ein großer Teil jener Angriffsfläche, die Cyberkriminelle Tag für Tag abklopfen.
Sollte ich WordPress den Rücken kehren?
Eine einzelne Schwachstelle ist kein Grund zur Panik, und sie sollte vor allem sofort gepatcht werden. Die langfristige Frage ist jedoch berechtigt. Wenn deine Website eine gewöhnliche Unternehmens-Präsentationsseite mit ein paar Seiten, Kontaktdaten und vielleicht einem Kontaktformular ist, bringt ein schweres PHP-basiertes Content-Management-System eine Angriffsfläche und eine Wartungslast mit sich, die du nicht unbedingt brauchst.
In einem solchen Fall ist eine statische Website die leichtere und sicherere Alternative. Du musst keine wöchentlichen Sicherheitsupdates verfolgen und nicht jeder neuen PHP- oder Plugin-Schwachstelle hinterherlaufen. Für eine große Plattform mit viel benötigter Funktionalität kann WordPress weiterhin eine begründete Wahl sein, aber für eine Präsentationsseite ist es oft überdimensioniert. Ausführlicher haben wir darüber im Artikel warum wir WordPress hinter uns gelassen haben geschrieben, und den ganzen Entwicklungsbogen zeichnet die Geschichte der Websites nach.
Mach deine Seiten ohne PHP und ohne Update-Wache
Novavalo erstellt statische Seiten, die nicht mit PHP und nicht mit WordPress ausgeführt werden:
- Kein PHP-Interpreter, keine Datenbank, keine Plugins, deshalb betrifft eine solche PHP-Schwachstelle deine Website nicht.
- Du erzählst von deinem Unternehmen und die KI baut die Seiten, die über ein schnelles CDN ausgeliefert werden.
- Keine wöchentliche Sicherheitswartung, sondern du konzentrierst dich auf die Inhalte, nicht auf das Überwachen von Updates.
Häufig gestellte Fragen
Was ist PHP2Shell (CVE-2026-109618 und CVE-2026-109619)?
PHP2Shell ist der gemeinsame Name für zwei kritische Schwachstellen von PHP, die im Oktober 2026 veröffentlicht wurden. Beide ermöglichen die Ausführung von Code aus der Ferne (RCE) ohne Anmeldung und sind als kritisch eingestuft (CVSS 9.2). Ein erfolgreicher Angriff kann zur vollständigen Übernahme des gesamten Servers führen.
Betrifft das meine WordPress-Website?
Ja, wenn deine Website auf einer verwundbaren PHP-Version läuft. Die Schwachstellen liegen im Kern von PHP, deshalb betreffen sie alle WordPress-Websites, unabhängig von Plugins und Themes. Forscher haben gezeigt, dass sich die Schwachstelle auch gegen die neuesten WordPress-Installationen ohne Anmeldung ausnutzen lässt.
Was muss ich sofort tun?
Aktualisiere PHP auf eine gepatchte Version (8.5.12, 8.4.27, 8.3.36 oder 8.2.35) und starte PHP-FPM oder den Webserver neu. Wenn du PHP 8.1 oder älter nutzt, wende dich an deinen Anbieter wegen eines Updates auf eine unterstützte Version. Allein das Update behebt das Problem vollständig.
Warum ist eine statische Website für diese Schwachstelle nicht anfällig?
Auf einer statischen Website wird überhaupt kein PHP-Interpreter ausgeführt. Die Seiten sind fertige HTML-Dateien, die über ein CDN ausgeliefert werden. Weil auf dem Server kein PHP-Code pro Anfrage ausgeführt wird, trifft eine auf PHP-Remote-Code-Execution beruhende Schwachstelle auf eine solche Website nicht zu.
Reicht eine Mitigation allein ohne Update?
Nein. Die PHP-Foundation hat vorübergehende Mitigationen veröffentlicht, die die Angriffsfläche verkleinern, aber sie allein machen eine Installation nicht sicher. Nur das Update auf eine gepatchte Version behebt die Schwachstelle. Meide außerdem inoffizielle Plugins, die behaupten, das Problem zu patchen.
Leakt die Schwachstelle Passwörter und Schlüssel?
Neben der Ausführung von Code lässt sich mit diesen Schwachstellen der Arbeitsspeicher des PHP-Arbeitsprozesses auslesen, der Passwörter, Sitzungskennungen und API-Schlüssel enthalten kann. Im Fall von WordPress kann das zum Beispiel die Preisgabe der Datenbank-Zugangsdaten oder von Schlüsseln Dritter bedeuten. Deshalb empfehlen viele, nach dem Patchen auch Passwörter und Schlüssel zu wechseln.
Warum ist ein alter Fehler erst jetzt gefährlich?
Der Code hinter den Fehlern war schon lange in PHP vorhanden, und beim zweiten Problem gab es bereits 2024 Anzeichen. Eine praktische Angriffsmethode fand sich damals jedoch nicht. 2026 zeigten Forscher mithilfe von künstlicher Intelligenz, wie sich die Fehler ausnutzen lassen. KI senkt die Hürde, komplexe Angriffe zu bauen, deshalb können alte Fehler ausnutzbar werden.
Sichere Website ohne PHP-Angriffsfläche
Lass die KI eine statische Website für dein Unternehmen bauen, die keinen PHP-Interpreter, keine Datenbank und keine Plugins hat, die bewacht werden müssen. Das Ergebnis siehst du in wenigen Minuten.
Kostenlos starten →Transparenzhinweis: Dieser Artikel wurde mit Unterstützung von künstlicher Intelligenz erstellt, und die Redaktion von Novavalo verantwortet seinen Inhalt. Der Artikel ist allgemeine Information zur IT-Sicherheit und ersetzt keine offiziellen Sicherheitshinweise. Prüfe aktuelle Anleitungen stets in den offiziellen Quellen unten.